(补档) 企业级微服务云原生底座:Kubernetes 全栈集群部署与双 UI 运维监控实战
(补档) 企业级微服务云原生底座:Kubernetes 全栈集群部署与双 UI 运维监控实战
kikock(补档) 企业级微服务云原生底座:Kubernetes 全栈集群部署与双 UI 运维监控实战
导读:在企业级云原生技术架构的演进过程中,如何将复杂的分布式微服务矩阵、数据库有状态服务、消息网关以及运维观测系统标准化落地到 Kubernetes 集群中,是架构师与运维团队面临的核心考验。
本文基于生产级实际落地案例,全面整合了微服务全栈部署架构、配置解耦隔离方案(ConfigMap/Secret)、持久化存储实践,以及官方 Dashboard 与 Kuboard 双可视化运维面板的搭建调优,所有敏感配置与环境参数均已做脱敏规范化处理,可作为云原生微服务底座交付的标准参考指南。
🏗️ 一、生产级微服务全栈架构总览
现代微服务体系涵盖网关层、多前端接入层、核心业务微服务矩阵、通用中间件层以及底层有状态数据持久化集群。各分层职责明确,通过 Kubernetes 容器网络与 CoreDNS 实现解耦互通。
1.1 系统架构拓扑 (Mermaid)
1 | graph TB |
1.2 命名空间规范规划
生产环境中切忌将所有资源堆积在 default 命名空间中。推荐按职责与安全隔离域进行划分:
| 命名空间 | 资源类型 | 核心服务 | 安全与网络隔离策略 |
|---|---|---|---|
platform-prod |
无状态微服务 / 前端 / 业务中间件 | 业务 Pod、Gateway、Nacos、XXL-Job | 挂载专用应用 Secret,受业务 RBAC 管控 |
database |
有状态持久化实例 | MySQL StatefulSet、Redis Cluster | 隔离于独立网络命名空间,仅暴露内部服务端口 |
envoy-gateway-system |
入口网关系统 | Envoy Gateway、GatewayClass 控制器 | 承载南北向互联网流量,配置 HTTPS/TLS 卸载 |
kubernetes-dashboard / kuboard |
集群监控运维面板 | Web 控制台、指标采集代理 | 面向运维工程师,严格限制公网暴露与 RBAC |
📦 二、环境解耦与配置中心标准化 (ConfigMap / Secret)
为了实现容器镜像“一次构建,多环境随处运行(Build Once, Run Anywhere)”,必须将数据源地址、账号密码及中间件连接彻底外部化至 ConfigMap 与 Secret 中。
2.1 通用数据库连接配置 (db-info)
1 | apiVersion: v1 |
2.2 业务分库映射表 (db-name)
各个微服务独立使用各自的库,避免跨业务跨库耦合。通过 ConfigMap 注入环境变数字典:
| ConfigMap Key | 数据库名 | 对应微服务组件 | 功能定位 |
|---|---|---|---|
ANA-DB |
db_analysis |
analysis |
统计与多维分析服务数据库 |
DJ-DB |
db_device_joint |
device-joint-service |
物联网设备数据采集与接入库 |
EI-DB |
db_exam_item |
exam-item-service |
题目与资源试卷题库 |
EP-DB |
db_exam_plan |
exam-plan-service |
考试/测验排程与计划服务库 |
ER-DB |
db_exam_rule |
exam-rule-service |
评分与计分规则引擎库 |
EXERCISE |
db_exercise_rx |
exercise |
运动处方与干预方案库 |
FC_DB |
db_file_center |
file-service |
对象存储元数据与文件记录库 |
NC-DB |
db_nacos_config |
middleware-nacos |
Nacos 动态配置持久化库 |
UC-DB |
db_user_center |
user-center |
组织架构、RBAC 与用户中心库 |
XJ_DB |
db_xxl_job |
middleware-xxljob |
分布式定时任务调度执行器日志库 |
2.3 Redis DB 编号强隔离规范 (redis-db)
微服务共享单套高性能 Redis 集群时,使用独立的 DB 序号进行逻辑隔离,可有效杜绝 Key 冲突并方便运维按库单清缓存:
1 | apiVersion: v1 |
🚀 三、核心微服务矩阵编排实战 (Deployment & Service)
3.1 标准微服务 Deployment 模板
以核心 device-joint-service 为例,包含环境变量注入、资源弹性配额(Requests/Limits)与就绪/存活健康检查探针:
1 | apiVersion: apps/v1 |
3.2 核心微服务部署矩阵规范
| 服务标识 | 服务名称 | 暴露端口 | 关键依赖 | 内存请求/上限 | 功能定位与特性 |
|---|---|---|---|---|---|
EP |
exam-plan-service |
7002 |
MySQL, Redis(7), Nacos | 1Gi / 4Gi |
计划调度核心,支持 WebSocket 实时通信 |
ER |
exam-rule-service |
7004 |
MySQL, Redis(8), Nacos | 1Gi / 4Gi |
业务计分规则与策略配置计算引擎 |
EI |
exam-item-service |
7005 |
MySQL, Redis(6), Nacos | 1Gi / 4Gi |
试题信息与标准化资源库管理 |
DJ |
device-joint-service |
7003 |
MySQL, Redis(3), Nacos | 2Gi / 4Gi |
物联网边缘设备协议对接与数据报文网关 |
EX |
exercise |
9911 |
MySQL, Redis(2), Nacos | 1Gi / 4Gi |
业务运动处方与健康干预方案服务 |
AN |
analysis |
8080 |
MySQL, Redis(1), Nacos | 2Gi / 4Gi |
批量数据统计与离线报表汇聚分析 |
FS |
file-service |
7009 |
MySQL, Redis(9), OSS/MinIO | 1Gi / 4Gi |
统一文件上传下载、凭据分发与管理 |
UC |
user-center |
7000 |
MySQL, Redis(13), Nacos | 1Gi / 4Gi |
统一身份认证鉴权、SSO 与角色权限系统 |
AZ |
az-sport-data |
7005 |
专用时序存储, Redis(0) | 2Gi / 4Gi |
高吞吐实时运动生理指标采集归档 |
3.3 推荐服务拉起时序最佳实践
在生产初始化或冷启动场景下,建议按依赖依赖链从底向上启动:
- 基础设施层:MySQL StatefulSet 确认就绪并初始化好各库账号表结构 -> Redis 实例拉起
- 核心中间件:Nacos 注册配置中心 -> Spring Cloud Gateway 流量网关
- 通用微服务底座:User Center(用户中心) -> File Service(文件服务)
- 业务核心微服务:Exam Rule -> Exam Item -> Exam Plan -> Device Joint -> Exercise -> Analysis
- 任务调度与周边:XXL-Job 调度执行器 -> BI 统计服务
- 前端与路由代理:Web 门户静态容器 -> Envoy HTTPRoute 开放外部流量
💾 四、有状态存储持久化部署 (MySQL StatefulSet)
微服务的数据底座依赖可靠持久化。生产推荐使用 StatefulSet 配合分布式块存储(如 Ceph RBD、CSI-NFS 或云厂商 SSD)。
1 | apiVersion: apps/v1 |
参数调优建议:
innodb_buffer_pool_size设为物理内存的 60%-70%(容器 Limit 为 16G 时设为 10-12G)。max_connections根据微服务并发数合理设置(建议 2000 左右)。lower_case_table_names=1避免大小写表名兼容性问题。
🌐 五、现代网关流量路由 (Gateway API / HTTPRoute)
相比传统的 Ingress,Kubernetes Gateway API(如 Envoy Gateway)提供了更灵活的角色解耦与路由规则控制:
1 | apiVersion: gateway.networking.k8s.io/v1 |
📊 六、集群环境辨识与双 UI 运维监控方案实战
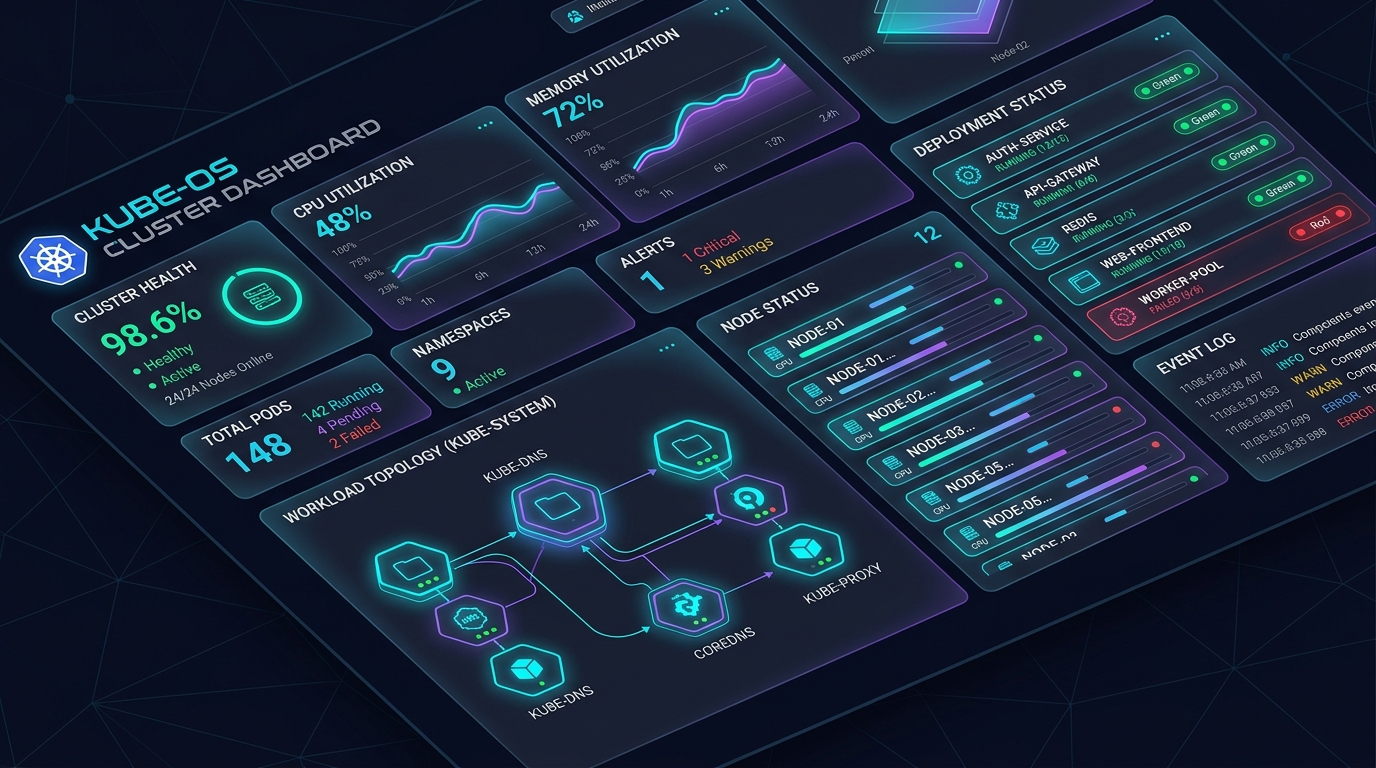
在实际管理成百上千个 Pod 与节点时,纯命令行排查效率低下。搭建可视化监控面板是提升运维排错速度的利器。
6.1 前置检查:确认集群发行版类型
不同的安装工具对 Kubeconfig 的存放位置和控制面管理方式不同,安装 UI 面板前可先运行自检:
1 | # 1. 检查节点版本识别架构 |
- **版本号带
+rke2rX**(如v1.28.2+rke2r1):为 Rancher RKE2 集群,Kubeconfig 位于/etc/rancher/rke2/rke2.yaml。 - **版本号带
+k3sX**(如v1.28.2+k3s1):为 k3s 轻量级 集群,Kubeconfig 位于/etc/rancher/k3s/k3s.yaml。 - 标准版本号(如
v1.28.2):为 kubeadm 原生集群,Kubeconfig 位于/etc/kubernetes/admin.conf。
6.2 方案 A:官方 Kubernetes Dashboard(轻量合规)
适合需要纯原生合规、无第三方商业依赖的研发与测试环境。
1. Helm 部署最新版 Dashboard
1 | # 添加官方 Helm 仓库 |
2. 配置 Cluster-Admin 权限与获取 Token
由于 Kubernetes 1.24+ 移除了自动生成 Secret Token 机制,需手动创建管理员 ServiceAccount:
1 | apiVersion: v1 |
生成并提取登录 Token:
1 | # 获取时效性管理员 Token |
3. 访问面板
1 | # 启动本地代理 |
6.3 方案 B:Kuboard v3(中文友好、生产首选推荐)
对于国内多团队协作和大型生产微服务,Kuboard 提供了全中文交互、无需配置复杂 Ingress 即可直观查看微服务拓扑和 Pod 日志的强大功能。
1. 单机 Docker 快速运行 Kuboard 服务端
1 | sudo docker run -d \ |
参数说明:
--net=host:直接绑定宿主机端口,访问http://<HOST_IP>:80即可登录。- 默认凭据:用户名
admin,初始密码Kuboard123(初次登录需强制改密)。
2. 将 Kubernetes 集群导入 Kuboard
- 打开 Kuboard 控制台,点击 集群列表 -> 添加集群。
- 选择 通过 KubeConfig 导入 或 在目标集群内执行 Agent 安装脚本:
1
2
# Kuboard 会生成一段 kubectl apply 语句,在目标集群 Master 节点执行即可自动连通:
kubectl apply -f https://addons.kuboard.cn/kuboard-agent/k8s-agent.yaml - 导入成功后,即可直观管理各个 Namespace、Deployment 副本扩缩容以及实时流式日志追踪。
🛠️ 七、生产避坑与稳定性排错精粹
Pod 假死与探针超时避坑
- 微服务(尤其 Java Spring Boot 体系)启动过程通常需预热加载 Class 与初始化连接池,耗时在 30-90 秒不等。
- 务必配置
initialDelaySeconds或引入startupProbe(启动探针),否则 Pod 未初始化完毕就会被livenessProbe频繁判定超时并强行重启,导致陷入CrashLoopBackOff死循环。
跨命名空间访问 DNS 解析规则
- 微服务与 MySQL、Redis 分布在不同命名空间(如
platform-prod与database),必须使用完整 FQDN 格式连接:<service-name>.<namespace>.svc.cluster.local - 严禁仅写
<service-name>,否则 CoreDNS 默认只在当前 Pod 所在命名空间内搜索解析失败。
- 微服务与 MySQL、Redis 分布在不同命名空间(如
资源限制 Limits 导致的 OOMKilled (Exit Code 137)
- JVM 微服务如果不配置
-XX:MaxRAMPercentage,默认会按宿主机总内存计算堆大小,极易超出 Pod 的resources.limits.memory阈值,被 Linux 内核 OOM Killer 杀掉。 - 推荐在环境变量中注入:
JAVA_TOOL_OPTIONS: "-XX:+UseContainerSupport -XX:MaxRAMPercentage=75.0"。
- JVM 微服务如果不配置
🏁 八、总结
本文针对现代分布式业务系统,系统化梳理了从基础持久化存储、配置中心解耦、核心微服务编排、网关路由到运维可视化监控(Dashboard/Kuboard)的全栈落地链路。通过统一的标准架构和规范,运维与研发团队能够显著提高系统可靠性,降低故障排查平均修复时间(MTTR)。